


Intel suspende su programa de recompensas por errores de 100 000 dólares
Intel ha suspendido su programa de recompensas por errores, de larga trayectoria, y ha pasado a un nuevo sistema de divulgación de vulnerabilidades en la plataforma Intigriti que no ofrece recompensas económicas. Anteriormente, Intel pagaba a los investigadores hasta 100 000 dólares por descubrir fallos de seguridad; ahora, su presencia actualizada en Intigriti figura explícitamente como un programa de divulgación responsable sin recompensas.
Aunque los investigadores aún pueden notificar vulnerabilidades detectadas en el hardware, el firmware, el software y los proyectos de código abierto de Intel, no recibirán ninguna recompensa económica por sus descubrimientos. El programa de recompensas original se puso en marcha en 2017 como una iniciativa solo por invitación y se abrió a todos los investigadores de seguridad en 2018. Demostró ser muy eficaz a la hora de corregir vulnerabilidades críticas antes de que los actores maliciosos pudieran aprovecharlas.
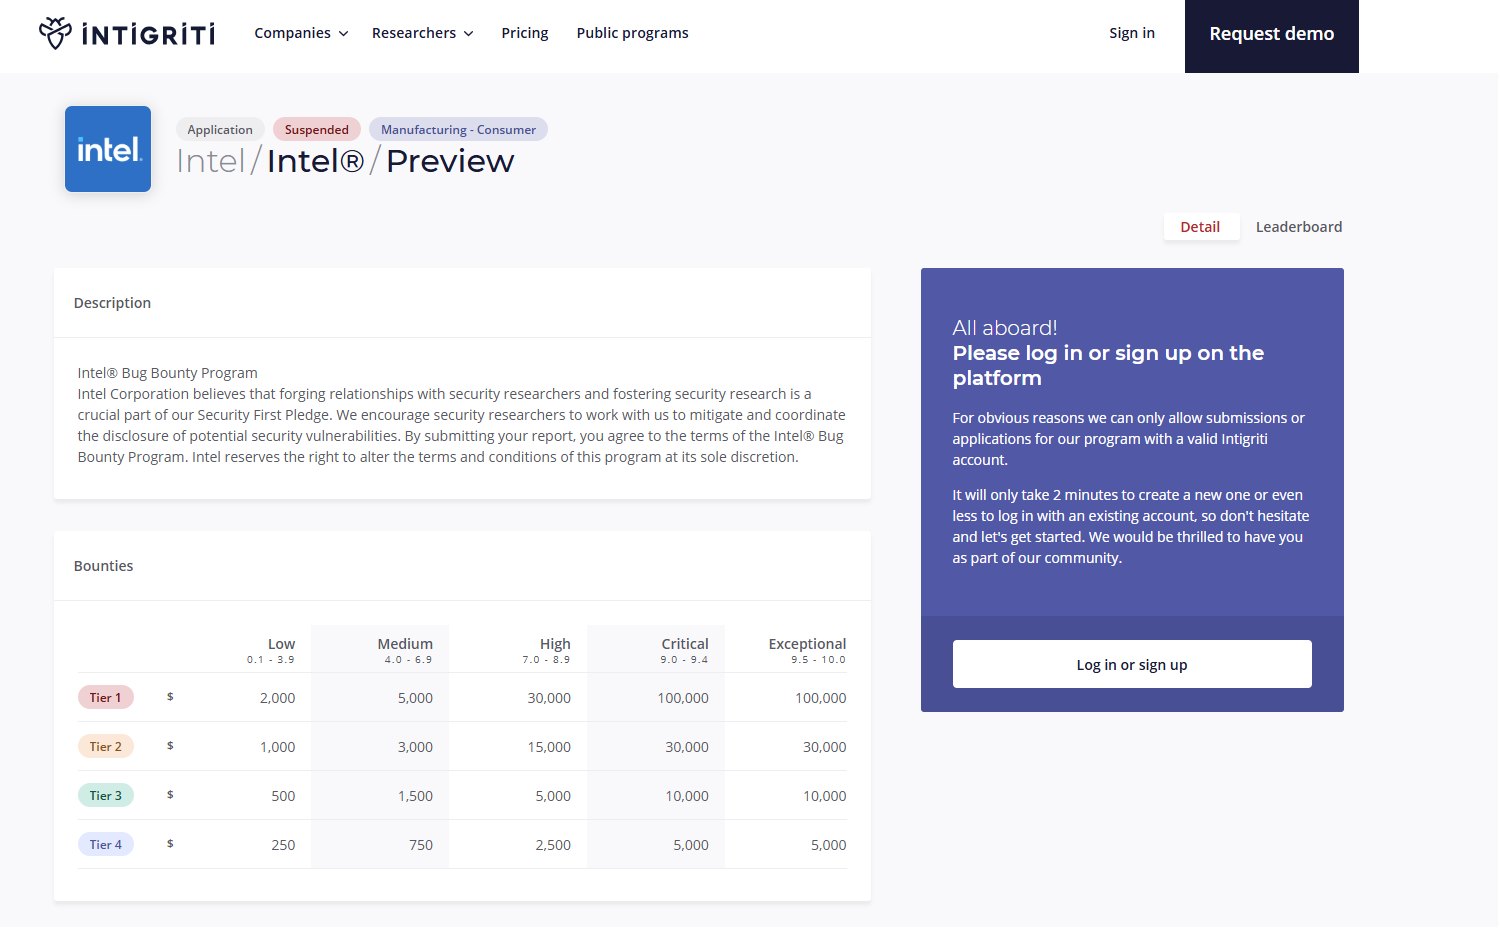
Solo en 2020, casi la mitad de las vulnerabilidades y exposiciones comunes (CVE) que Intel abordó procedían directamente de este programa. Las recompensas se dividían en cuatro niveles, que iban desde los 250 dólares por fallos menores hasta los 100 000 dólares por vulnerabilidades de máximo nivel. A principios de 2025, Intel declaró que estaba evaluando criterios mejorados para las recompensas, por lo que esta suspensión repentina ha supuesto una sorpresa para la comunidad de ciberseguridad.
Aunque Intel no ha facilitado una razón oficial para la suspensión, las tendencias del sector apuntan al auge de la IA como un posible factor. Los proyectos de código abierto se han enfrentado recientemente a una avalancha de informes de seguridad generados por herramientas de IA. Los CVE del núcleo de Linux han pasado de unos 500 por versión a casi 2.000, lo que ha desbordado a los responsables del mantenimiento. El creador de Linux, Linus Torvalds, señaló recientemente que los informes duplicados generados por IA han hecho que la gestión de las listas de seguridad resulte casi imposible. De manera similar, el proyecto de código abierto Curl cerró su propio programa de recompensas por errores debido a una avalancha de envíos automatizados de baja calidad.
El programa «Internet Bug Bounty» de HackerOne también suspendió los envíos a principios de este año, señalando explícitamente que la investigación asistida por IA está ampliando rápidamente el descubrimiento de vulnerabilidades y desbordando el sistema. Es muy probable que Intel se enfrente a una avalancha similar de informes automatizados sobre vulnerabilidades y haya optado por suspender los incentivos económicos para gestionar dicho volumen. Por el momento, los investigadores en ciberseguridad que analicen la tecnología de Intel tendrán que enviar sus hallazgos sin esperar una recompensa económica.
 Add as a preferred source on Google


