


OpenCode sufre un hackeo, se insta a los usuarios a revocar sus claves de API
OpenCode admite modelos de distintos proveedores de IA, lo que permite a los desarrolladores usar la herramienta de programación de código abierto con sus propias claves de API. Ahora, OpenCode ha enviado un correo electrónico a los usuarios para advertirles de que las claves de terceros guardadas en sus espacios de trabajo podrían haber quedado expuestas en una brecha de seguridad. Varios usuarios afirman que ya se han registrado cargos en sus cuentas de proveedores por actividad que no autorizaron.
En el correo electrónico, OpenCode afirma que alguien accedió sin autorización a un sistema antiguo que estaba en proceso de retirar. La empresa también advierte de que las claves de API almacenadas en los espacios de trabajo de los usuarios podrían haber quedado expuestas, incluidas las de OpenAI y Anthropic. Estas claves permiten a las aplicaciones utilizar los servicios de IA conectados, por lo que alguien que obtenga una podría realizar solicitudes a costa del titular de la cuenta.
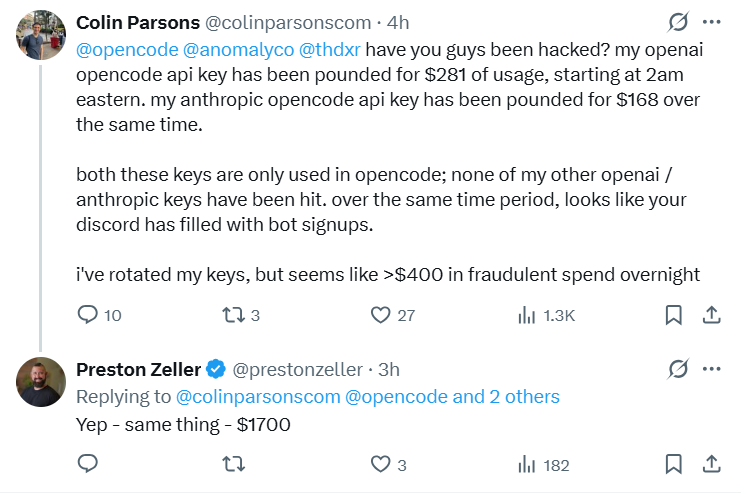
El hilo de Reddit contiene varios testimonios de gastos inesperados. Un usuario denunció cargos no autorizados por valor de $400 en una cuenta de Anthropic, mientras que otro afirmó que los cargos por uso de Google habían alcanzado unos €200 y que su proyecto había sido suspendido por abuso excesivo. Otro participante también dijo que había recibido alertas de uso tanto de OpenAI como de Anthropic antes de que OpenCode le notificara la brecha de seguridad.
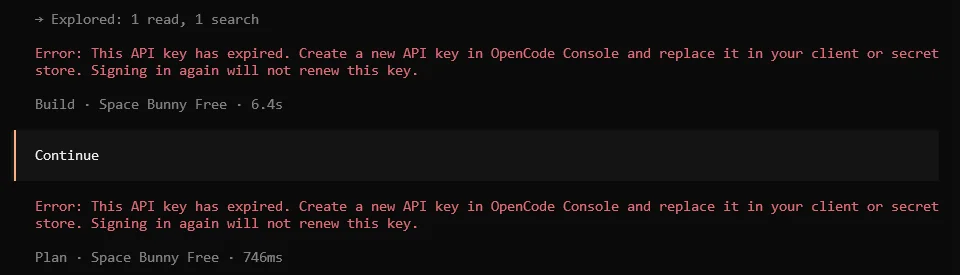
El acceso a OpenCode también se ha convertido en un problema para algunos usuarios. Afirman que las claves de API de su servicio OpenCode caducaron y que los intentos de iniciar sesión a través de Google o GitHub devolvieron el mensaje “No se pudo iniciar el inicio de sesión con redes sociales.” Un usuario finalmente logró iniciar sesión y generar una clave de reemplazo tras varios intentos, mientras que otro afirmó que su nueva clave seguía sin funcionar.
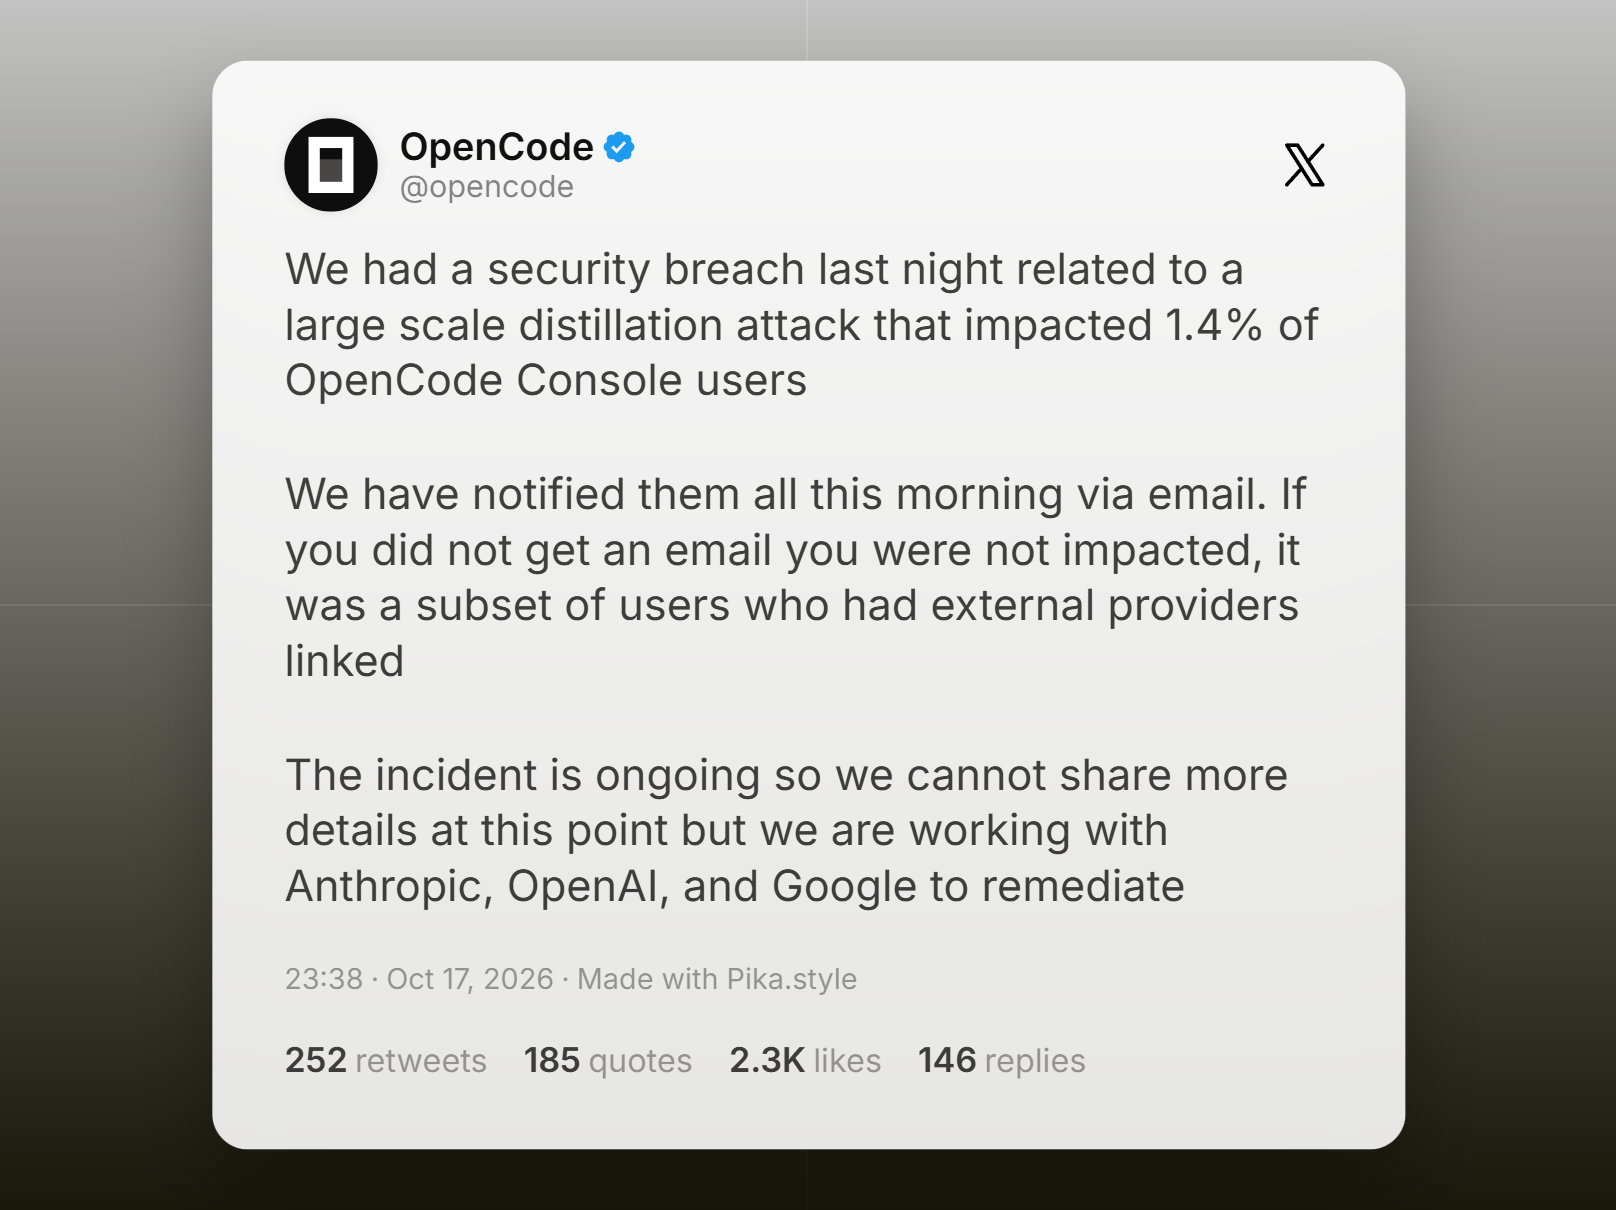
OpenCode ha confirmado una brecha de seguridad y afirma que el 1,4% de sus usuarios de Console se vieron afectados. La empresa señala que las cuentas afectadas eran un subconjunto de aquellas que tenían proveedores externos vinculados. Todas las personas afectadas han sido notificadas por correo electrónico, y OpenCode afirma que los usuarios que no recibieron ese aviso no se vieron afectados. La empresa vinculó la brecha con un ataque de destilación a gran escala, que consiste en recopilar las respuestas de un modelo de IA para entrenar otro modelo. OpenCode afirma que el incidente sigue en curso y que está trabajando con Anthropic, OpenAI y Google para abordarlo. Se ha pedido a los usuarios afectados que revoquen y sustituyan sus claves de proveedor, actualicen las aplicaciones que las utilizan y revisen el uso reciente para detectar actividad inesperada.
Fuente(s)
 Add as a preferred source on Google


