


Un hackeo de frigoríficos de supermercado apunta a los controladores inteligentes y amenaza la cadena de suministro alimentario
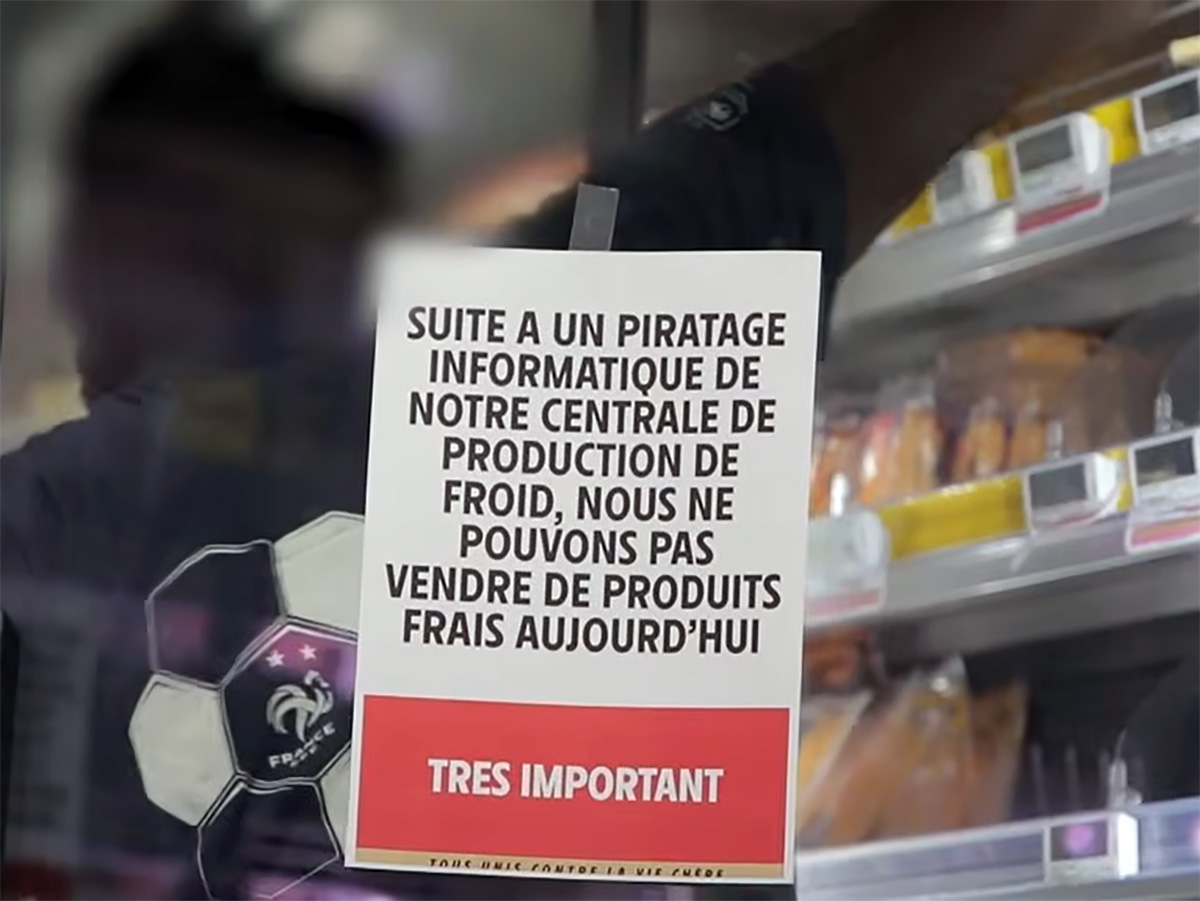
En lo que solo puede describirse como una nueva y grave amenaza para la cadena de suministro de alimentos, unos actores maliciosos hackearon los controladores inteligentes de temperatura de una gran cadena de supermercados en Francia, y hubo que tirar toda la comida.
Las pérdidas por el desperdicio de alimentos ascendieron a decenas de millones de euros, pero las consecuencias económicas no son lo que puso en alerta máxima a las autoridades francesas de ciberdefensa.
La noche del 11 de octubre, los atacantes tomaron el control de los controladores de refrigeración de cientos de supermercados franceses y pusieron las neveras y los congeladores en modo de descongelación, con temperaturas que, según se informó, llegaron a los 50 °C. Les Mousquetaires, propietaria de Intermarché, afirma que las tiendas afectadas tuvieron que tirar todos los productos afectados, y su máximo responsable prevé pérdidas de decenas de millones de euros. Carrefour, Coopérative U, Monoprix y E.Leclerc también se vieron afectadas, aunque algunas cadenas afirman que la rápida reacción del personal salvó la mayor parte de sus existencias.
La vía de entrada fue el controlador remoto que gestiona la refrigeración de una tienda, principalmente modelos Danfoss AK-SM y AK-SC que los contratistas de refrigeración administran a través de internet. Danfoss afirma que la mayoría son equipos antiguos que ya no reciben actualizaciones. Desde entonces, el CERT-FR de Francia ha añadido los dispositivos Copeland xWeb y Dixell xWeb a su alerta. También advierte de que restablecer los valores de fábrica de un equipo sin soporte no sirve de nada, porque el dispositivo simplemente volverá a verse comprometido. Nadie ha reivindicado la autoría y, por el momento, sigue sin confirmarse cómo lograron acceder los atacantes.
Sin embargo, los hackers atacan precisamente ese tipo de equipos olvidados con una página de administración expuesta en internet, probablemente instalados hace años por un contratista que nunca volvió a pensar en ellos. Los investigadores de Claroty advirtieron en agosto sobre miles de interfaces de Danfoss expuestas, y la propia Danfoss ha señalado ataques similares contra supermercados en Rusia e Israel en 2022.
Sin embargo, el impacto en el suministro de alimentos convierte el hackeo en una amenaza real, ya que los supermercados operan con márgenes reducidos y una rotación de existencias muy ajustada, y los alimentos estropeados no pueden reponerse de la noche a la mañana. Atacar tiendas en la capital de un país enemigo provocaría, por ejemplo, que los estantes quedaran vacíos, y Reuters cita a un analista que afirma que también se registraron casos en España, Portugal, Polonia, Alemania y Bélgica.
Por ahora, este tipo de ataques informáticos contra infraestructuras públicas parecen más una prueba de concepto que pone a prueba las capacidades y la reacción. En 2021, un atacante accedió a la planta de tratamiento de agua de Oldsmar, en Florida, e intentó aumentar los niveles de sosa cáustica, y solo lo impidió un operador que observó cómo se movía el cursor. En 2015, la red eléctrica de Ucrania dejó sin suministro a unos 230.000 clientes. Colonial Pipeline y la empresa de procesamiento de carne JBS también paralizaron sus operaciones entonces debido al ransomware, y la costa este de Estados Unidos sufrió la escasez de combustible.
La causa en todos los casos parece estar en sistemas expuestos y mal protegidos, con soluciones sencillas que a menudo se pasan por alto. Los ciberanalistas sugieren retirar los controladores del acceso público a internet, proteger el acceso remoto mediante una VPN y sustituir los equipos conectados obsoletos en lugar de confiar en que todo salga bien, aunque sigan funcionando correctamente.
 Add as a preferred source on Google


