


Anthropic: La IA autorreplicante podría apuntar pronto a dispositivos de TV baratos
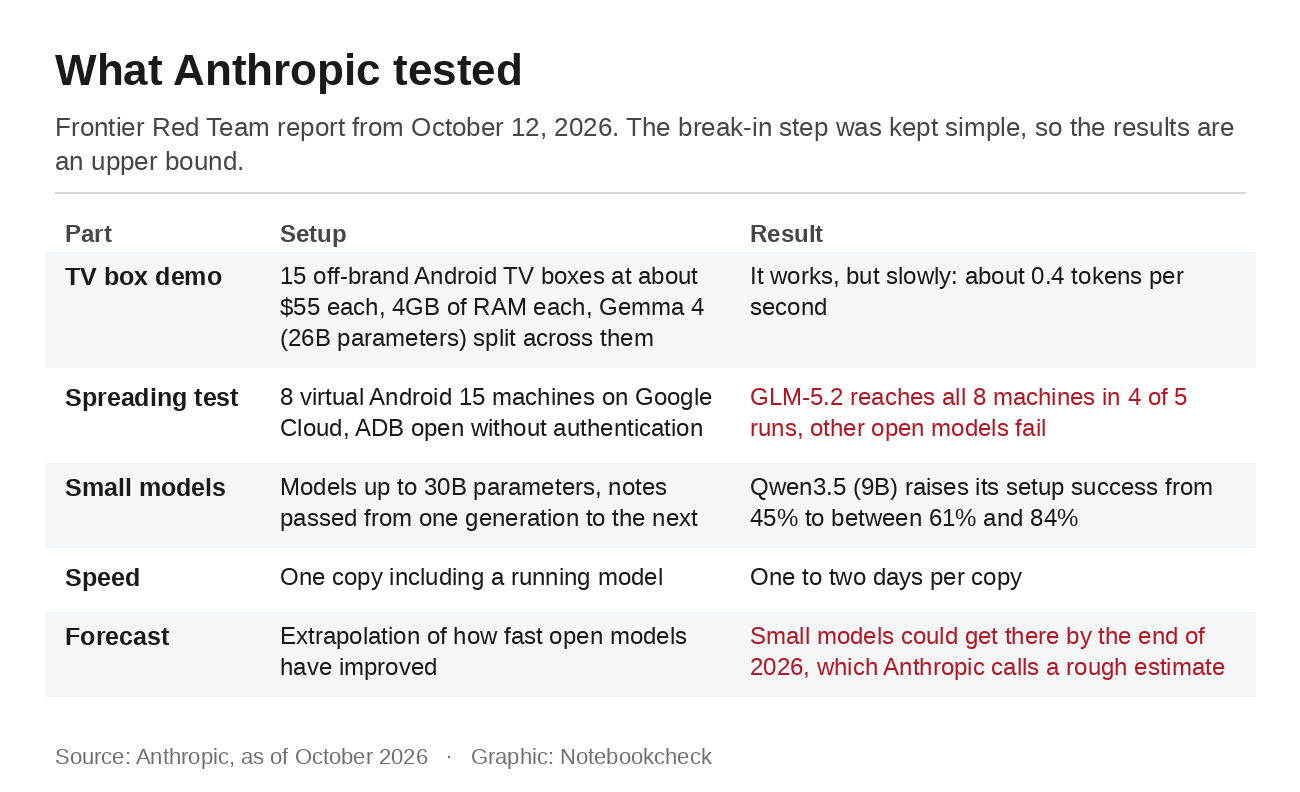
Ejecutar un modelo de IA capaz solía requerir un centro de datos. Anthropic ha demostrado ahora que también funciona en equipos que muchas personas ya tienen. El Frontier Red Team de la empresa conectó 15 dispositivos Android TV económicos de marcas poco conocidas, de unos 55 dólares cada uno, y ejecutó en ellos el modelo abierto Gemma 4, de 26 mil millones de parámetros. El resultado fue lento: los dispositivos producían en conjunto unos 0,4 tokens por segundo. La velocidad no era lo que los investigadores estaban midiendo. Querían saber lo cerca que están los modelos pequeños de IA de copiarse de un dispositivo a otro como un gusano informático. El informe publicado el 12 de octubre afirma que podría ser cuestión de meses.
Qué demostró el experimento
Hay un detalle que se pierde en gran parte de la cobertura. Los dispositivos de TV solo ejecutaron el modelo y no se infectaron entre sí. Anthropic probó la parte de propagación por separado, en una red aislada de ocho máquinas virtuales con Android 15 en Google Cloud. Una primera máquina infectada tenía que copiarse a las demás a través de Android Debug Bridge (ADB), poner en marcha un modelo de IA en cada una y continuar desde allí. ADB es una interfaz para desarrolladores y, en la prueba, estaba abierta sin ningún tipo de autenticación.
Solo un modelo logró completar todo el proceso. GLM-5.2, de China, el predecesor del modelo que recientemente creó un exploit para Chrome por 20 dólares, llegó a las ocho máquinas en cuatro de las cinco pruebas y a siete en la quinta. Los demás modelos abiertos fallaron sistemáticamente. Los modelos más pequeños, de hasta 30 mil millones de parámetros, ya pueden realizar muchos de los pasos individuales, pero Anthropic descubrió que cometen errores cuando tienen que encadenarlos. Sí mejoran con el tiempo. Cuando cada generación transmitía sus notas a la siguiente, la tasa de éxito en la configuración de Qwen3.5, un modelo de 9 mil millones de parámetros, pasó del 45% a entre el 61% y el 84%.
Anthropic es cautelosa respecto a lo que esto significa. El paso de intrusión a través del puerto ADB abierto se mantuvo deliberadamente trivial, por lo que la empresa describe los resultados como un límite superior del éxito en el mundo real. La previsión de que los modelos pequeños alcanzarán este nivel para finales de 2026 se basa en la rapidez con la que han mejorado hasta ahora los modelos abiertos, y los autores la califican de mera estimación aproximada. Un gusano como este también sería lento, ya que los investigadores calculan que cada copia, incluido un modelo operativo, tardaría entre uno y dos días.
Por qué los TV boxes baratos son el objetivo más probable
Anthropic considera que los dispositivos del hogar inteligente serán probablemente el primer objetivo porque siempre están conectados y rara vez están bien protegidos. Los TV boxes de marcas poco conocidas añaden otro problema, ya que suelen ejecutar versiones modificadas de Android Open Source Project a las que los fabricantes no añaden funciones de seguridad propias. La botnet Kimwolf muestra cuántos de estos dispositivos existen. Según Anthropic, infectó más de 2 millones de dispositivos, en su mayoría TV boxes Android de marcas poco conocidas. Los investigadores de XLab contabilizaron unos 1,8 millones de dispositivos infectados en diciembre de 2025, y Synthient situó la cifra por encima de los 2 millones en enero. Kimwolf también se introdujo a través de ADB y, según los análisis, algunos dispositivos venían con el software no deseado ya instalado de fábrica.
En Alemania también hay dispositivos de este tipo. En diciembre de 2024, la agencia de ciberseguridad del país, BSI, desconectó unos 30.000 dispositivos del malware BadBox, que venía preinstalado en reproductores multimedia, marcos de fotos digitales y TV boxes. La agencia señaló que la cifra real probablemente era mucho mayor. La botnet Vo1d también se ha propagado por los TV boxes. Un gusano de IA se ejecutaría en el mismo tipo de hardware. Anthropic afirma que sería difícil desactivarlo porque no existe un servidor central que las autoridades puedan desconectar, y muchos dispositivos mal protegidos pueden volver a infectarse tras un reinicio.
Cómo comprobar tu TV box
La forma más rápida de saber si tu dispositivo es uno de los que presentan riesgos es a través de Play Store. Ábrela, toca el icono de tu perfil y, después, Ajustes e Información. En los televisores, la opción puede estar en un lugar ligeramente distinto según la interfaz. Si el apartado de certificación de Play Protect indica que el dispositivo no está certificado, Google no tiene constancia de que haya superado las pruebas de compatibilidad con Android. Es posible que estos dispositivos no reciban actualizaciones del sistema y sean menos seguros. El FBI también señala como señales de alerta los dispositivos sin Play Store o con aplicaciones de tiendas no oficiales que prometen streaming gratuito.
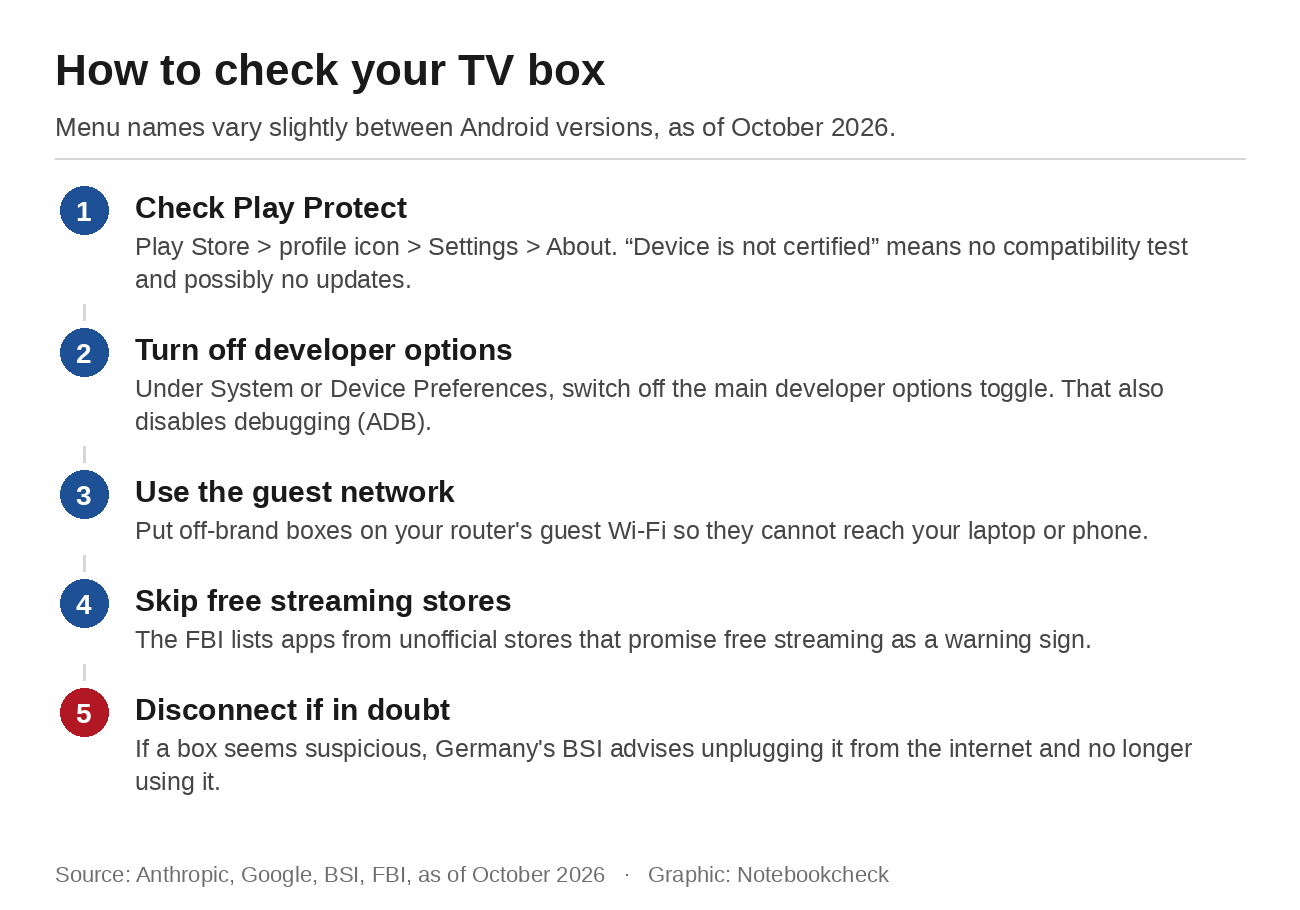
A continuación, revisa las opciones de desarrollador. Según la interfaz, se encuentran en Sistema o Preferencias del dispositivo. Si el menú no aparece, es que no se han activado. Si aparece, desactiva el interruptor principal de la parte superior, lo que también desactiva la depuración por USB y la depuración inalámbrica. Aun así, eso no hace que un dispositivo de una marca poco conocida sea totalmente seguro, porque algunos vienen con ADB abierto o con malware ya instalado. Conecta estos dispositivos a la red de invitados de tu router para que no puedan acceder a tu portátil o teléfono. Si un dispositivo parece sospechoso, el BSI aconseja desconectarlo de internet y dejar de utilizarlo.
Para tu próxima compra, el BSI recomienda elegir un fabricante conocido que ofrezca soporte oficial y una versión actual de Android, e instalar las actualizaciones de seguridad cuanto antes. No hay motivo para alarmarse. Todavía nadie ha observado un gusano de IA como este en circulación, y Anthropic describe una previsión, no un ataque en curso. Sin embargo, cualquiera que ya ejecute un modelo de IA sin conexión en un portátil sabe lo rápido que los modelos pequeños están acortando distancias. Merece la pena revisar el dispositivo barato que tienes debajo del televisor.
Fuente(s)
Anthropic: Los modelos de IA podrían ser capaces de autorreplicarse sin acceso a un centro de datos
FBI IC3: Los dispositivos domésticos conectados a Internet facilitan la actividad delictiva
Ayuda de Android: Comprobar & corregir el estado de certificación de Play Protect
Android Developers: Configurar las opciones de desarrollador en el dispositivo
 Add as a preferred source on Google


