


Los fallos de OxygenOS 16 permiten que las aplicaciones obtengan acceso de root en los teléfonos OnePlus y Oppo
Una aplicación maliciosa instalada en un teléfono OnePlus podría obtener acceso de root sin solicitar ni un solo permiso. El investigador de seguridad Rasmus Moorats descubrió dos fallos en OxygenOS que permiten a una aplicación escapar del entorno aislado de Android y tomar el control de partes del teléfono a las que nunca debería poder acceder. OnePlus le confirmó que las vulnerabilidades afectan a múltiples dispositivos de OnePlus y Oppo en diferentes versiones de software, pero no ha facilitado una lista completa.
Moorats desarrolló el exploit en un OnePlus 12 Pro más antiguo que ya había desbloqueado y al que le había hecho root con fines de investigación. A continuación, instaló la misma aplicación sin modificar en su OnePlus 15, que ejecutaba OxygenOS 16.0.3.503. Ese teléfono no tenía root ni había sido modificado, y el exploit funcionó a la primera. Para que el ataque funcionara, sería necesario que alguien instalara y abriera la aplicación maliciosa, pero la aplicación no tendría que solicitar ningún permiso.
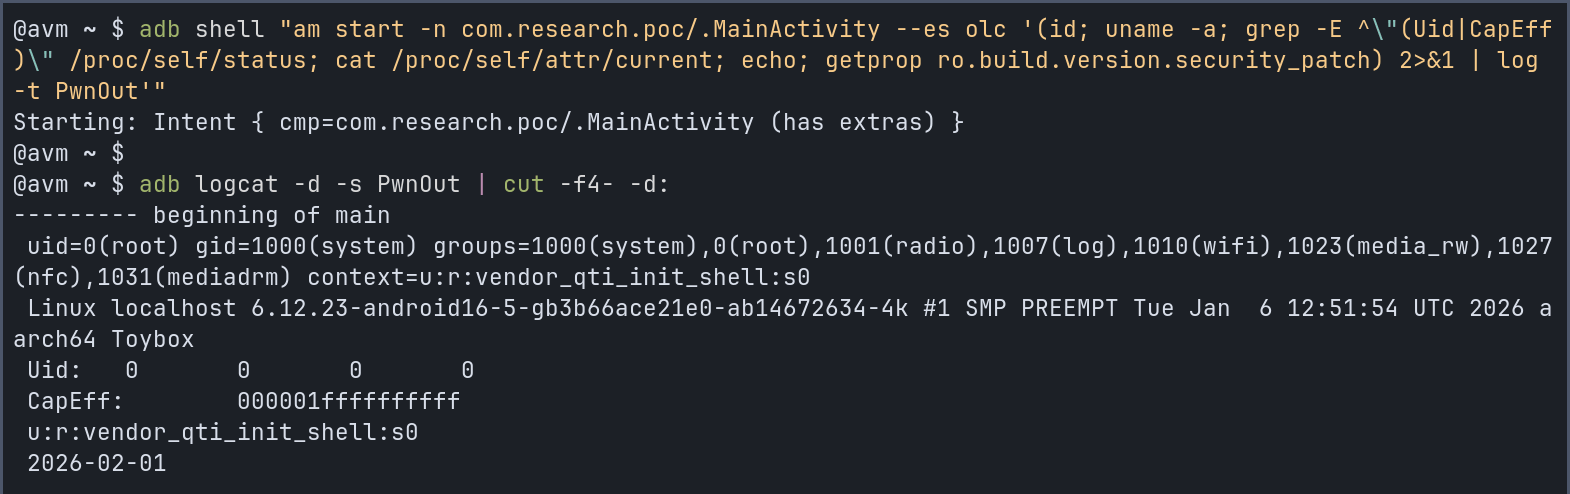
El ataque aprovecha las dos vulnerabilidades de forma secuencial. La primera se encuentra en AtlasService, un servicio en segundo plano que recopila información de diagnóstico y depuración. Se ejecuta con privilegios de root, pero no comprueba qué aplicación le envía una solicitud. Moorats descubrió que una aplicación podía hacer que una herramienta de depuración de audio interpretara parte de esa solicitud como un comando y la ejecutara como root. Android sigue limitando lo que puede hacer el proceso resultante, por lo que el ataque recurre entonces a otro componente de OnePlus denominado olc2. Este servicio puede ejecutar comandos de shell y solo comprueba si una solicitud procede de un proceso con privilegios de root. El proceso creado a través de AtlasService supera esa comprobación, lo que le permite ejecutar comandos con un control mucho más amplio sobre el teléfono.
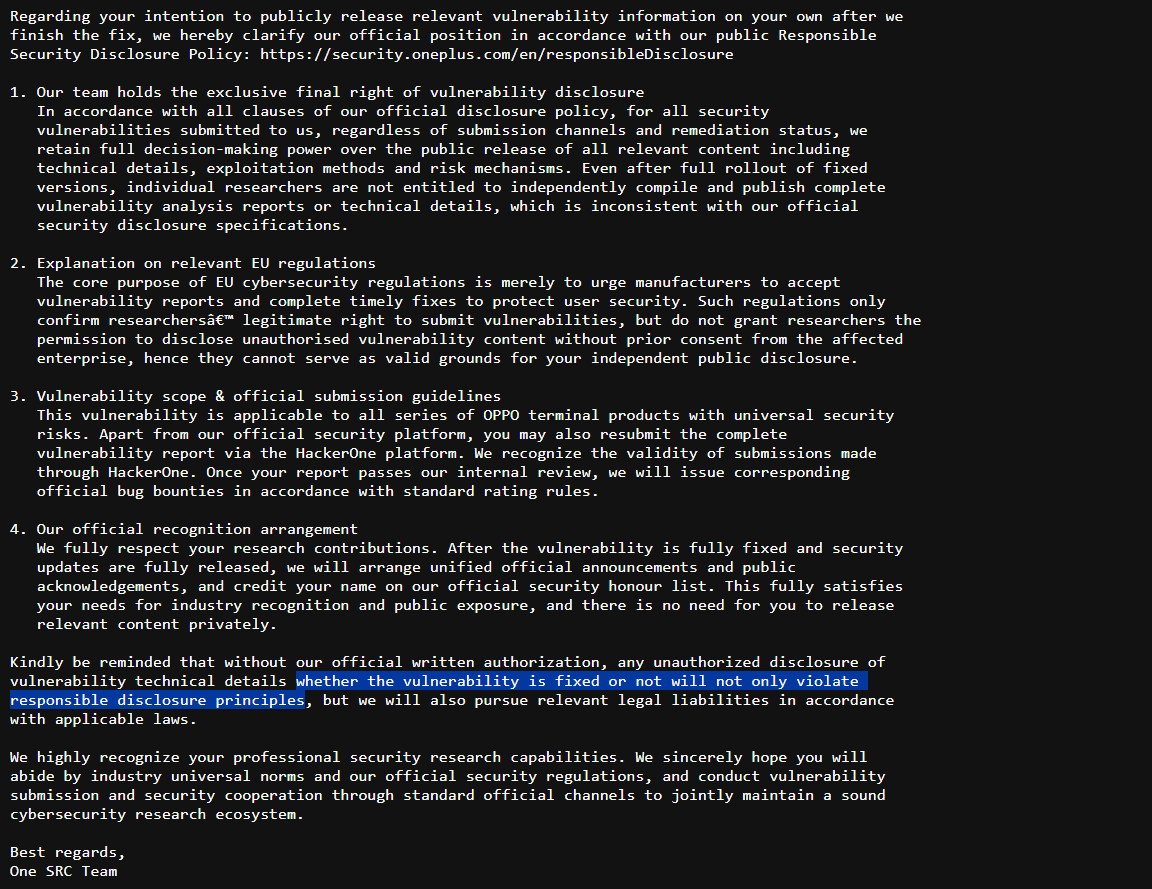
La vulnerabilidad funcionaba en teléfonos que utilizaban diferentes versiones del kernel, lo que llevó a Moorats a sospechar que los fallos podrían extenderse a todo OxygenOS 16. Los notificó por primera vez a OnePlus el 18 de abril y volvió a insistir al no recibir respuesta. La empresa confirmó los fallos en un correo electrónico del 20 de mayo e indicó que se habían programado las correcciones. En la misma respuesta, OnePlus afirmó que solo ella podía decidir si se publicaban los detalles técnicos, incluso después de que se lanzaran los parches. También argumentó que la normativa europea en materia de ciberseguridad no permitía la publicación sin su consentimiento y advirtió de que emprendería acciones legales si él seguía adelante.
Posteriormente, OnePlus solicitó más tiempo para preparar las correcciones, y el Sr. Moorats accedió a no publicarlas antes del 17 de septiembre. A pesar de esa prórroga, sus solicitudes de información en julio y septiembre quedaron sin respuesta. Publicó sus hallazgos el 24 de septiembre, más de cinco meses después de su informe inicial. El artículo explica cómo interactúan los fallos e incluye fragmentos de código de la aplicación de prueba. Desde entonces, ha comprobado que OxygenOS 16.0.10.500(EX01) corrige ambos fallos en el OnePlus 15.
 Add as a preferred source on Google


