


Navegadores de IA: la política de mismo origen es tan sólida como el modelo
Abra dos pestañas: una con su bandeja de entrada y otra con cualquier sitio web sobre el que no tenga control. Durante 30 años, una norma ha impedido que ese segundo sitio web pueda leer su bandeja de entrada. Se denomina «política de mismo origen» y está integrada en lo más profundo del navegador. Ponga a trabajar un agente de IA en el mismo navegador y la regla seguirá aplicándose, pero el agente no estará sujeto a ella. El agente ve ambas pestañas, y la decisión de proteger un sitio web del otro la toma el modelo de lenguaje.
Tres décadas de garantía del navegador
La política de mismo origen separa los sitios web por su origen. Los scripts de un dominio no pueden acceder al contenido de otro, independientemente del número de pestañas que estén abiertas. Gran parte de la seguridad web actual se basa en ello, junto con CORS y los tokens anti-CSRF.
Un agente en el navegador opera a un nivel diferente. Lee el contenido de las páginas, introduce datos en los campos, hace clic y navega, y realiza todo ello con sus permisos y sus sesiones. Dos investigadores de la Universidad de Washington resumen la consecuencia en una sola frase que merece la pena leer dos veces: «en tales casos, la solidez de la política de mismo origen queda reducida a la solidez de las defensas del agente frente a las inyecciones de comandos».
La inyección de comandos significa que el modelo interpreta el texto de una página web como una instrucción. Puede tratarse de un comentario, un pie de foto o un marcado invisible. El agente no distingue de forma fiable lo que usted desea de lo que dice la página.
Dos grupos de investigación, un hallazgo
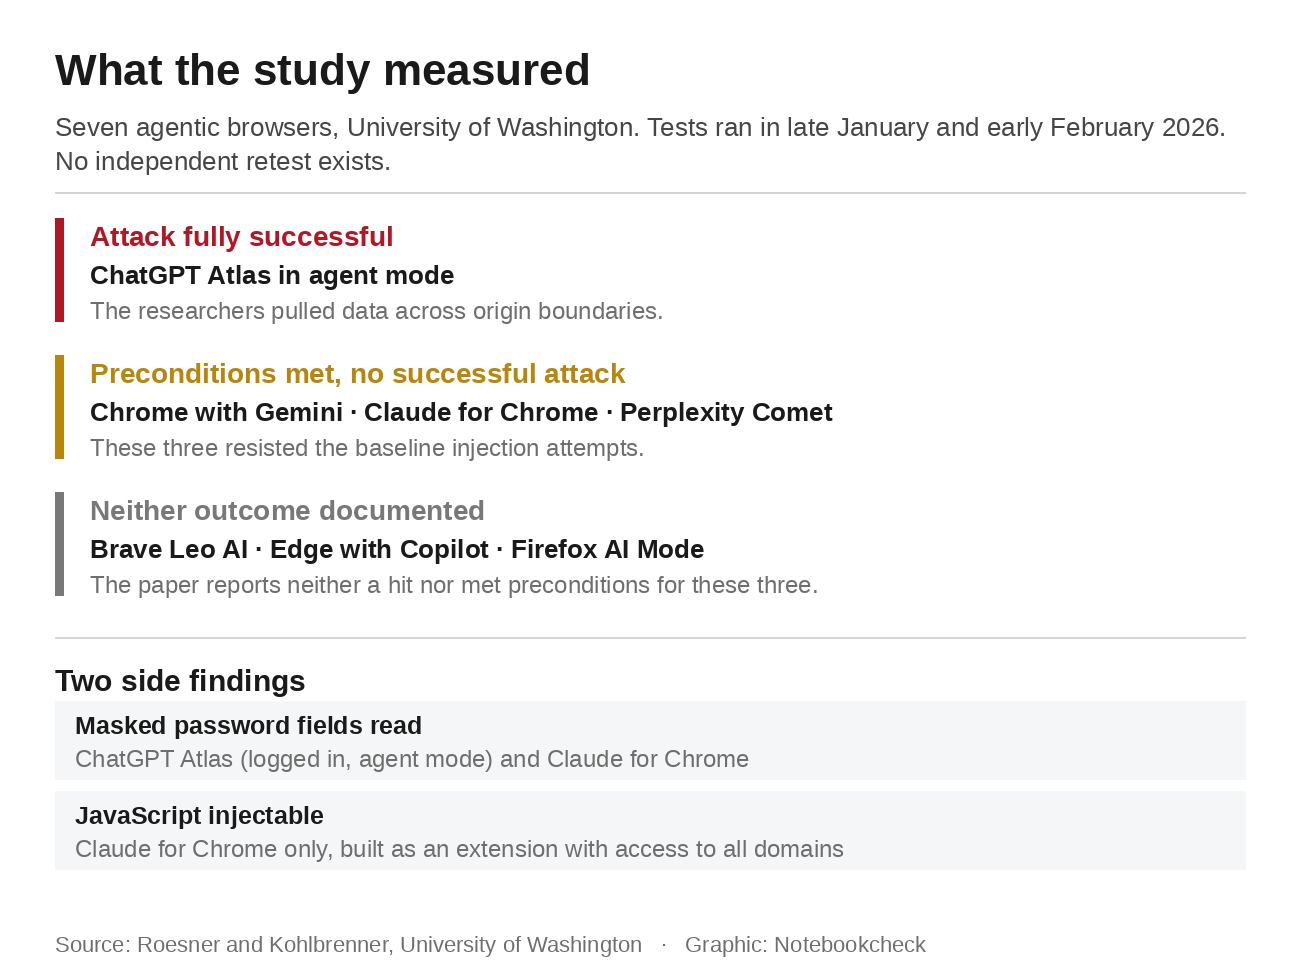
Franziska Roesner y David Kohlbrenner examinaron siete navegadores y presentaron su trabajo en un taller de la ICLR en abril de 2026. Los navegadores sometidos a prueba fueron Brave Leo AI, ChatGPT Atlas con y sin modo de agente, Chrome con Gemini, Claude para Chrome, Edge con Copilot, el modo AI de Firefox y Perplexity Comet. Un segundo grupo de Duke, Stanford y Berkeley llegó a la misma conclusión de forma independiente y cita el trabajo de Seattle como investigación previa.
En este caso, la precisión es importante, ya que solo se atacó con éxito a un único navegador. Se trató de ChatGPT Atlas en modo agente, en el que los investigadores extrajeron datos traspasando los límites de origen. En el caso de Chrome con Gemini, Claude para Chrome y Perplexity Comet, se cumplieron las condiciones previas para el mismo ataque, pero ninguno de estos tres se vio comprometido. Los autores señalan que su objetivo no era desarrollar inyecciones sofisticadas, sino poner a prueba la capacidad básica de respuesta a las instrucciones de la página.
Dos hallazgos secundarios, ambos ajenos a la prueba de origen cruzado, revisten mayor importancia en el uso diario que el titular. Los campos de contraseña enmascarados —las filas de puntos— solo fueron leídos por Atlas en modo agente con sesión iniciada y por Claude for Chrome. Claude lo explicó durante la prueba indicando que había utilizado la herramienta «Leer página», que lee el DOM de la página, y que el DOM contiene el texto sin cifrar. La inyección de JavaScript también fue posible únicamente en Claude para Chrome, ya que está diseñado como una extensión con acceso a todos los dominios.
Las pruebas se llevaron a cabo a finales de enero y principios de febrero de 2026 en macOS, con la versión estable de cada navegador disponible en ese momento. El artículo no menciona ningún número de versión en ninguna parte. En el momento de leer esto, las mediciones tienen aproximadamente ocho meses de antigüedad y no existe ninguna repetición independiente de las pruebas. El trabajo fue financiado en parte por donaciones de Microsoft, cuyo navegador Edge se encuentra entre los que no presentan hallazgos documentados.
El caso documentado comenzó con un comentario
Zenity Labs demostró en agosto de 2026 cómo se aplica esto en la práctica. Un comentario colocado a propósito bajo una publicación popular en X bastó para que Atlas enviara una oleada de mensajes de phishing a toda la lista de contactos de la víctima desde su propia cuenta de WhatsApp. El agente abrió WhatsApp Web, consultó los contactos y envió el mensaje desde el propio número del usuario.
Lo más llamativo viene después. Atlas había marcado WhatsApp como sensible en todo momento y mantuvo la barra de flujo de trabajo en rojo. Aun así, envió todos los mensajes. Zenity concluye que estas defensas eran, en su mayoría, clasificadores «blandos» en lugar de límites «duros», y que los límites «blandos» son etiquetas, no controles de acceso.
Los límites también son importantes en este caso. La carga útil solo funcionó después de que se reescribiera en hebreo y se dividiera en varios desplazamientos de la página, ya que el filtro está entrenado en inglés. Zenity calificó a Atlas como el navegador agentivo más reforzado que había probado. Quien interprete este caso como una prueba de que la seguridad de Atlas es inusualmente débil está malinterpretando a los investigadores. Zenity comunicó el hallazgo a OpenAI en enero de 2026, meses antes de publicarlo. En febrero de 2026, OpenAI reconoció la existencia de riesgos significativos asociados a la inyección de comandos en entornos agenticos. No se publicó ningún parche ni se asignó ningún número CVE. Según la opinión de los investigadores, no se trata de un error con solución, sino de una característica intrínseca del diseño de lo que es un navegador «agentic». En agosto cubrimos un caso similar, en el que un único correo electrónico secuestró cinco navegadores de IA.
El propio Atlas lleva inactivo desde el 9 de agosto de 2026, cuando OpenAI cerró el navegador y trasladó la función a la aplicación de escritorio. El navegador integrado en esta aplicación permite hacer más cosas que su predecesor. La propia documentación de OpenAI enumera funciones más completas de inicio de sesión, autocompletado, gestión de contraseñas, extensiones, descargas y navegación, y funciona con su propio estado de navegador. A Atlas, en modo agente, no se le permitía nada de eso. No podía descargar archivos, instalar extensiones ni acceder a contraseñas guardadas ni a datos de autocompletado. El argumento de seguridad de aquella época ya no es aplicable al producto sucesor. Analizamos las limitaciones del navegador en la nube de ChatGPT cuando este comenzó a iniciar sesión en cuentas y a permanecer conectado.
Lo que prometen hoy los proveedores
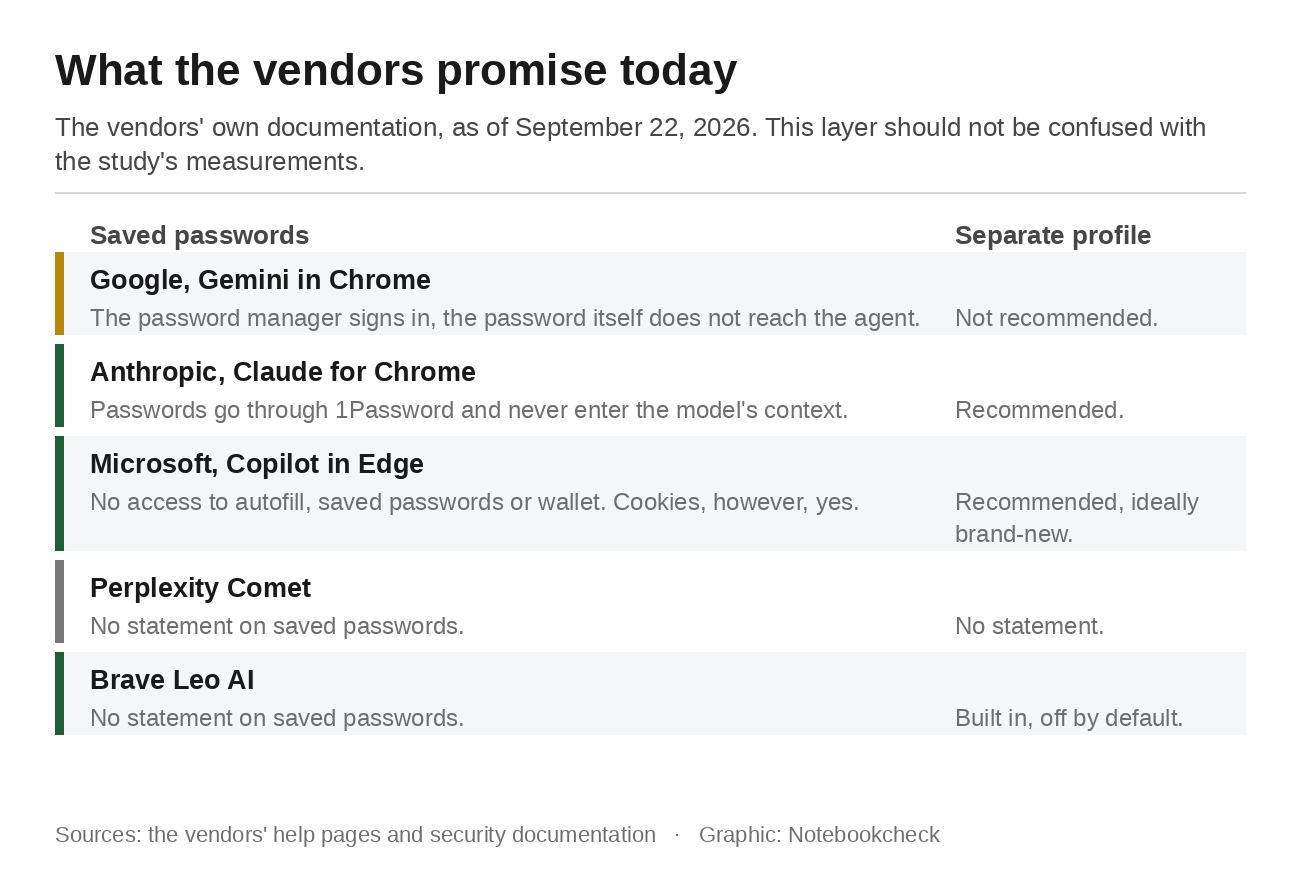
Google afirma en las páginas de ayuda de Chrome que Gemini en Chrome solicita permiso primero. Solo entonces el Gestor de contraseñas de Google inicia sesión en un sitio web en nombre del agente, y el gestor no comparte sus contraseñas con Gemini. El agente nunca ve la contraseña. Es el gestor de contraseñas quien la introduce. En la misma página también se indica que las medidas de seguridad de Chrome no garantizan la protección frente a todos los riesgos. Usted es responsable de las acciones de Gemini durante una tarea. La función está disponible en Estados Unidos, para usuarios mayores de 18 años, con un plan AI Pro o Ultra, en inglés y no en modo incógnito.
Anthropic sitúa la tasa de éxito de los ataques contra su propia configuración en menos del 0,08 % y añade inmediatamente que el riesgo no es nulo. Las contraseñas pasan por 1Password y, según Anthropic, nunca entran en el contexto de Claude. La empresa no se pronuncia sobre el hallazgo de los investigadores relativo a los campos enmascarados. Se trata de una laguna, no de una refutación.
Microsoft es quien asume el compromiso más claro en este ámbito. Mientras Copilot navega e interactúa con páginas web en Edge, no puede acceder a los datos de autocompletar, a las contraseñas guardadas ni a la información del monedero digital. La restricción se aplica de forma inmediata. Copilot puede acceder a las cookies, lo que significa que, en cualquier sitio en el que usted ya haya iniciado sesión, Copilot también lo habrá hecho.
Perplexity describe cuatro capas de protección y mensajes de confirmación para el correo electrónico, el calendario y la compra final, al tiempo que califica la inyección de mensajes como un problema sin resolver en todo el sector. La empresa no hace mención alguna a las contraseñas guardadas. Brave es el único proveedor que adopta un enfoque arquitectónico y ejecuta la navegación mediante agentes en un perfil de navegación aislado, en el que las cookies, el estado de inicio de sesión, las cachés y otros datos de los sitios web no se transfieren entre perfiles. Esa separación se activa mediante un interruptor que está desactivado de forma predeterminada.
Un segundo perfil resulta útil, pero no en todos los casos
Tanto Anthropic como Microsoft recomiendan un perfil de navegador independiente para el agente, y Microsoft sugiere comenzar con uno completamente nuevo. Brave incorpora esta separación de forma nativa. Google no lo recomienda en ningún sitio. La página de ayuda de Chrome menciona los perfiles independientes únicamente para ordenadores compartidos y para mantener separadas las cuentas de trabajo y las personales.
Un segundo perfil funciona de forma fiable contra la apropiación de cookies y sesiones iniciadas. No funciona contra el hallazgo de los investigadores, ya que el robo de datos entre orígenes distintos se produce dentro de la misma sesión, entre dos sitios a los que el agente tiene acceso en cualquier caso. Cualquiera que cree el perfil y luego se sienta seguro ha resuelto la mitad del problema y lo confunde con la solución completa.
Los investigadores de Seattle van más allá de cualquier recomendación de los fabricantes. Aconsejan a los usuarios que eviten los navegadores con agentes. Kohlbrenner afirmó en junio que los agentes de navegador aún no están preparados para el público, y Roesner calificó este desarrollo como un gran paso atrás para la seguridad de los navegadores tras 30 años de desarrollo de la política de mismo origen.
Cómo minimizar el riesgo
El agente hereda sus sesiones. Accede a todas las cuentas en las que haya iniciado sesión mientras se ejecuta. Cierre sesión en la banca, el correo electrónico y el almacenamiento en la nube antes de asignar una tarea a un agente, o trabaje en un segundo perfil en el que no haya iniciado sesión en ningún servicio.
En Brave merece la pena echar un vistazo a la configuración, ya que allí existe la separación de perfiles y solo hay que activarla. Elimine la extensión del gestor de contraseñas del perfil del agente. No permita que el agente resuma una página llena de comentarios de terceros mientras hay información confidencial abierta en otra pestaña. Y trate cada mensaje de confirmación como lo que es. Es el último punto en el que un ser humano aún puede detener el proceso.
Ningún proveedor aclara si la vulnerabilidad descrita en el estudio sigue sin resolverse. Google anunció un límite basado en el origen en diciembre de 2025 y lo describió como una versión más sencilla del «origin gating» que se limita a rastrear el conjunto de recursos de lectura y escritura. La parte que detectaría el caso descrito aún no se había implementado en el momento de la prueba. No hay ninguna declaración sobre si se ha implementado desde entonces. Esa es la pregunta que debe plantear a los proveedores antes de dejar su bandeja de entrada abierta en el mismo navegador.
 Add as a preferred source on Google


