


Su antiguo correo electrónico de trabajo sigue funcionando, y Google lo recomienda
El último día, devuelve el ordenador portátil, la llave y la tarjeta de acceso. Nadie piensa en la dirección de correo electrónico, porque no hay nada que devolver. Permanece donde siempre ha estado, en un servidor que ahora administra otra persona.
Nada de eso importaría si la dirección solo hubiera tenido que ver con el trabajo. Para muchas personas, también cumple una segunda función. Es la dirección de recuperación de una cuenta privada. Una tienda, un servicio de streaming, una cuenta creada en la época en que la dirección del trabajo era la que más se utilizaba. Y quienquiera que lea esa dirección puede pulsar «Olvidé mi contraseña» en esas cuentas.
Google recomienda esto a los administradores
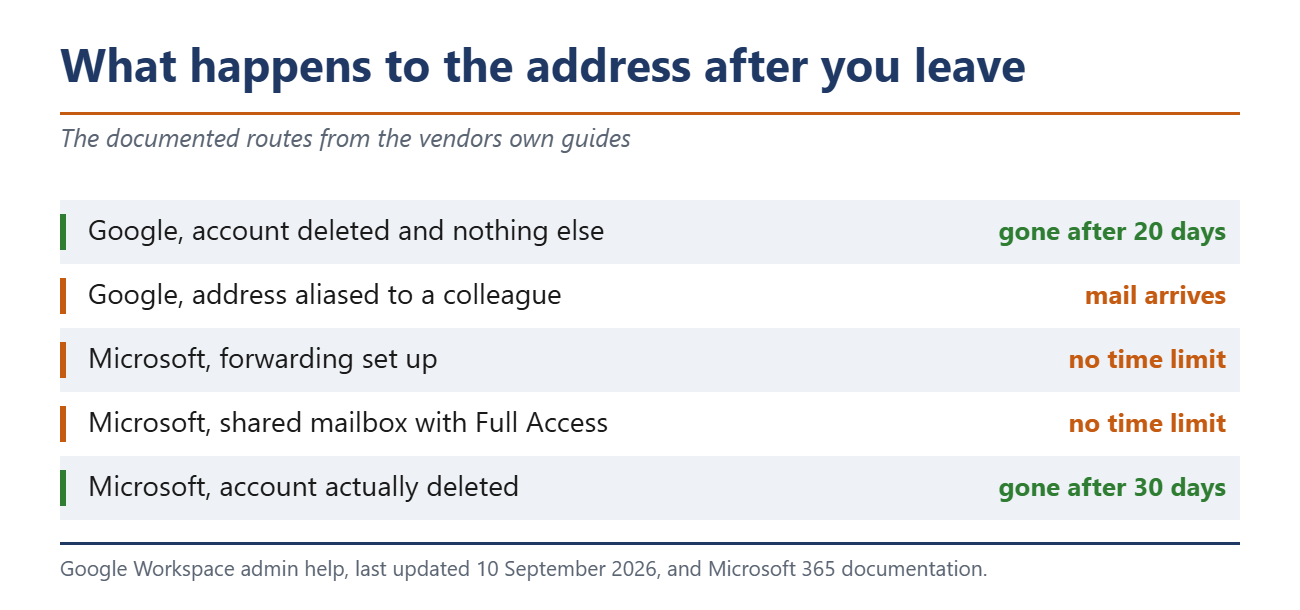
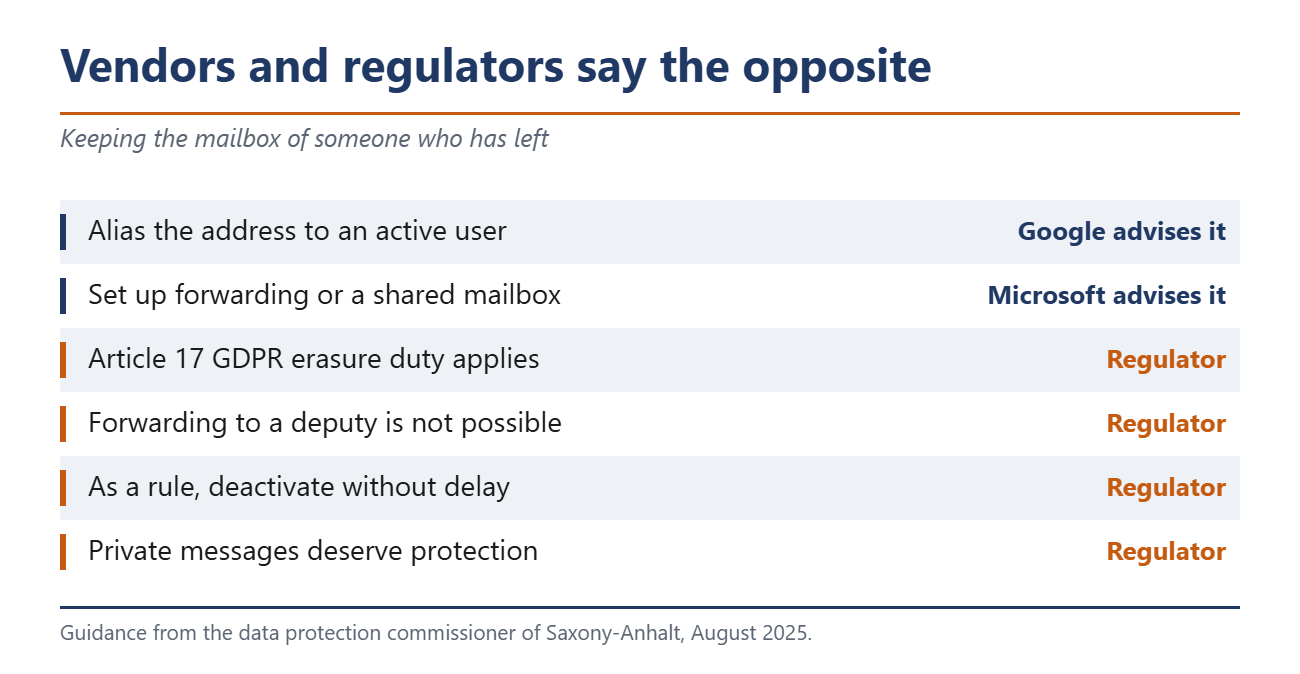
La documentación de Workspace para administradores aborda este caso. En ella se describe cómo eliminar la cuenta de un empleado que abandona la empresa y, a continuación, asignar la antigua dirección de correo electrónico como alias a un usuario actual. La cuestión es que los mensajes enviados a la antigua dirección no desaparecen. En su lugar, llegan a la bandeja de entrada de la cuenta principal.
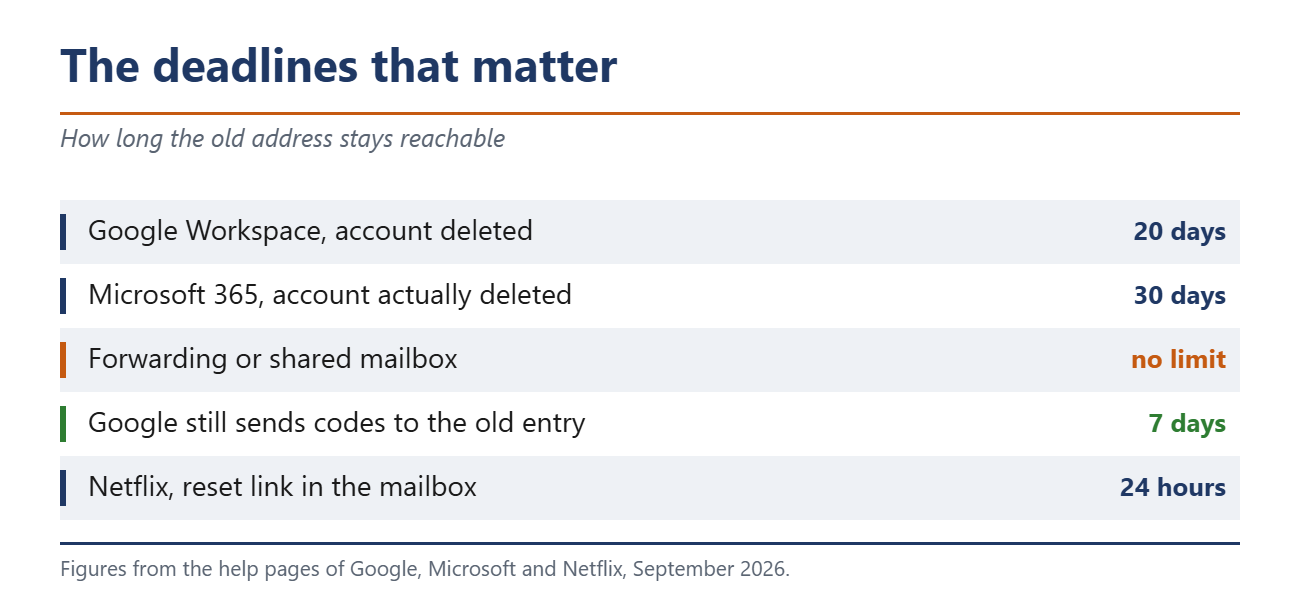
No se trata de una zona gris. Es la recomendación documentada del proveedor, actualizada por última vez el 10 de septiembre de este año. Desde el punto de vista de la empresa, tiene sentido, ya que, de lo contrario, las consultas de los clientes desaparecerían. Google también establece un plazo para el traspaso. La dirección deja de estar disponible en Workspace 20 días después de que se elimine la cuenta y, hasta entonces, puede asignarse a otro usuario gestionado.
La misma guía indica algo más. Google aconseja a los administradores que eliminen la dirección de correo electrónico y el número de teléfono de recuperación del empleado que abandona la empresa, de modo que dicha persona no pueda utilizar la recuperación de contraseña para volver a acceder a la cuenta de la empresa. De este modo, la empresa queda protegida frente al antiguo empleado. La situación inversa no aparece en la guía.
Microsoft también mantiene activa la dirección
La guía de Microsoft 365 dice prácticamente lo mismo. Indica que se puede mantener activa la dirección de correo electrónico de un antiguo empleado, por si los clientes o socios siguen escribiendo a esa dirección. El reenvío garantiza entonces que los mensajes lleguen a quien se haga cargo del trabajo.
La segunda opción que describe Microsoft es la conversión a un buzón compartido. Todos los mensajes de correo y entradas del calendario existentes se conservan, y varias personas pueden acceder a ellos. El permiso correspondiente se denomina «Acceso completo». Permite a la cuenta asignada leer y gestionar el correo del buzón de otra persona.
Una nota al margen en la misma guía lo aclara todo. Tanto con el reenvío como con un buzón compartido, la cuenta del empleado que abandona la empresa no debe eliminarse, ya que sirve de punto de referencia para la configuración. La creencia generalizada de que todo desaparece al cabo de 30 días, por lo tanto, solo se cumple cuando se produce la eliminación. Con el reenvío, la dirección permanece activa de forma indefinida.
Lo que puede hacer una simple dirección de correo electrónico
Que el acceso a la dirección sea suficiente para hacerse con el control de una cuenta depende del servicio. No hay una respuesta general, y ahí es donde la cuestión se vuelve interesante.
Netflix describe en su sección de ayuda dos vías para restablecer la contraseña: por correo electrónico o por mensaje de texto, y la vía del mensaje de texto requiere un número de teléfono registrado. Sin un número, solo queda la vía del correo electrónico. El enlace caduca a las 24 horas y, antes de ese plazo, basta con él por sí solo. Una cuenta de Microsoft envía un código de verificación a una de las opciones almacenadas. Si la dirección del trabajo es la única almacenada, es suficiente.
No es posible evaluar a otros proveedores a partir de sus páginas de ayuda públicas. PayPal solo menciona una comprobación de seguridad sin especificar los métodos, y la página de ayuda de Amazon bloquea las solicitudes automatizadas. Por lo tanto, no se puede respaldar la afirmación de que el acceso por correo electrónico es suficiente en todos los casos. Un servicio que solicite una segunda confirmación a través de una aplicación o con una llave de seguridad física es un caso distinto. En ese caso, no es suficiente.
Las autoridades reguladoras alemanas tienen una opinión diferente
Aquí es donde chocan las recomendaciones de los proveedores y la legislación alemana. El responsable de protección de datos de Sajonia-Anhalt publicó en agosto de 2025 unas directrices sobre los empleados que abandonan la empresa. En ellas se afirma lo contrario de lo que aconsejan Google y Microsoft.
Según estas directrices, un buzón de correo que incluya el nombre de una persona pierde su fundamento contractual una vez que dicha persona abandona la empresa, lo que da lugar a la obligación de supresión prevista en el artículo 17 del Reglamento General de Protección de Datos. Por lo tanto, no está permitido reenviar el correo a un suplente o sucesor, ni tampoco concederles acceso al buzón. Por regla general, escribe el comisionado, se requiere la desactivación inmediata.
Las directrices incluso prevén el caso aquí descrito. Los mensajes privados llegarán incluso cuando se haya prohibido el uso privado del buzón de correo del trabajo, y dichos mensajes merecen protección. El acceso del empleador a los mismos carece de fundamento jurídico. No está claro si, además, se aplica el secreto de las telecomunicaciones, ya que los tribunales han dictado sentencias divergentes y no existe una resolución del Tribunal Supremo al respecto.
Lo que está demostrado y lo que no
No existe ningún caso público que documente la apropiación de una cuenta privada a través de una dirección de trabajo que siguiera activa. Esto debe constar en el expediente. Lo que está demostrado es el mecanismo, además de dos casos paralelos que muestran lo realista que es este escenario.
El investigador de seguridad Dylan Ayrey, de Truffle Security, adquirió el dominio de una startup disuelta en enero de 2025. A continuación, recreó en él las cuentas de correo electrónico de antiguos empleados. Según su relato, esto le permitió acceder a sus cuentas de ChatGPT, Slack, Notion y Zoom, así como a los sistemas de recursos humanos que contenían números de la Seguridad Social. Un conjunto de datos de Crunchbase le proporcionó más de 100 000 dominios de startups que habían fracasado y que estaban disponibles para su compra. Su argumento es válido, ya que una persona no tiene forma alguna de proteger esos datos tras abandonar la empresa. Google rebate la calificación de «fallo de seguridad» y recomienda a los desarrolladores que utilicen un identificador inmutable en lugar de la dirección de correo electrónico.
El segundo caso procede del propio foro de asistencia de Microsoft. En abril de 2025, un usuario describió cómo se quedó sin acceso a una cuenta de Outlook que llevaba 15 años utilizando, porque la dirección de recuperación se había desactivado al dejar su antiguo empleo. En ese buzón se encontraban expedientes académicos, documentos de inmigración y una solicitud de empleo en curso. La respuesta del moderador fue breve, ya que las vías alternativas solo funcionan cuando se dispone de una segunda dirección o un segundo número de teléfono en el expediente.
Se desconoce cuántas personas utilizan una dirección laboral para sus cuentas privadas. Circulan cifras, pero no resisten un análisis riguroso, ya que las fuentes originales han desaparecido.
10 minutos antes del último día
Revise las cuentas importantes y compruebe qué dirección figura como de recuperación. Google la guarda en la configuración de seguridad, Microsoft en la información de seguridad, y las tiendas y los servicios de streaming suelen incluirla en la propia cuenta.
La propia ayuda de Google sobre las direcciones de recuperación solo indica que elija una que utilice habitualmente, y no aquella con la que inicia sesión. No advierte sobre las direcciones de la empresa. Ese paso debe decidirlo usted mismo.
Hay un detalle que facilita las cosas. Tras un cambio en los datos de recuperación, Google sigue enviando códigos a la dirección anterior durante siete días más. Por lo tanto, si realiza el cambio poco después de la mudanza, ambas vías permanecerán abiertas durante una semana. Si realiza el cambio antes de la mudanza, el problema ni siquiera surgirá.
Fuente(s)
knowledge.workspace.google.com/admin/users/add-or-delete-an-alternate-email-address-email-alias
support.google.com/a/answer/6329207
support.google.com/a/answer/33314
learn.microsoft.com/en-us/microsoft-365/admin/add-users/remove-former-employee
learn.microsoft.com/en-us/microsoft-365/admin/add-users/give-mailbox-permissions-to-another-user
trufflesecurity.com/blog/millions-at-risk-due-to-google-s-oauth-flaw
 Add as a preferred source on Google


